Agentenbasierte Cybersicherheit

Schützen Sie Ihre kritische Infrastruktur mit KI-basierten Abwehrmaßnahmen.

Die Kosten für fortschrittliche Cyberfähigkeiten sinken rasant. Angreifer werden davon Gebrauch machen. Sie müssen diese Fähigkeiten als Erster nutzen, um sicherzustellen, dass Ihre Betriebsabläufe geschützt und verteidigt sind. Wir führen KI-basierte Red-, Blue- und Green-Team-Konzepte in Ihrem Unternehmen ein.

ML6 ist Ihre europäische Schnittstelle zu den führenden Forschungslabors, die die fortschrittlichsten Modelle auf den Markt bringen. Profitieren Sie davon, dass unsere KI-Experten eng mit Ihrem Cyber-Team zusammenarbeiten, um Ihnen Zugang zu den fortschrittlichsten Cyber-Modellen zu verschaffen.

  • Europäisch von Grund auf

    Europäisch, nicht „nur für europäische Anbieter“. Wir unterstützen regulierte Organisationen dabei, die besten verfügbaren Modelle zu nutzen und dabei Souveränität, Compliance und Datengrenzen zu wahren. DSGVO, NIS2, DORA und das EU-KI-Gesetz sind fester Bestandteil unserer Entwicklungsarbeit.

    KI-Governance
  • Frontier Partnerschaften

    Direkte Verbindungen zu den Labors und zum Sicherheitsstack, mit sofortigem Zugriff, um Modelle zu bewerten und zu testen. Von Grund auf modellunabhängig konzipiert. Der Anbieterwechsel ist eine Funktion, kein Workaround. Sobald ein sichereres oder leistungsfähigeres Modell verfügbar ist, wechseln Sie einfach.

    Unsere Partnerschaften
  • Produktionsbilanz Erfolgsbilanz

    Wir sind diejenigen, die handeln, statt nur zu reden. Wir setzen „Agentic Cybersecurity“ bereits in der Praxis bei einer nationalen Cyber-Behörde, einem Verteidigungsbündnis und dem weltweit größten Sicherheitsanbieter ein. Echte Systeme, keine bloßen Präsentationen.

    Unsere öffentlichen Fälle

Du kannst es dir nicht leisten zu warten und zuzusehen, wie sich die Dinge entwickeln.


Im Jahr 2026 kamen drei Kräfte zusammen. Jede für sich genommen wäre schon von Bedeutung. Zusammen machen sie es unmöglich, sich noch darauf vorzubereiten.

01
Die KI hat
eine Schwelle überschritten

Spitzenmodelle geben nicht mehr nur Empfehlungen ab. Sie untersuchen, verifizieren und handeln innerhalb festgelegter Rahmenbedingungen. Die heutigen Modelle verhalten sich wie autonome Sicherheitsanalysten: Sie prüfen Code, analysieren die Architektur, bedienen Tools, verknüpfen schwache Signale und testen Angriffspfade.


02
Das Risiko ist nun vorhanden

Frontier-Modelle haben bereits Tausende von Zero-Day-Schwachstellen in den gängigen Betriebssystemen und Browsern aufgedeckt, darunter auch Schwachstellen, die jahrelange Überprüfungen überstanden hatten. Und das bereits innerhalb weniger Wochen nach ihrer Veröffentlichung. Prompt-Injektion, Agent-Hijacking, Model-Poisoning und Tool-Call-Exfiltration sind die neuen Angriffsprimitive.

03
Der Markt
entwickelt sich rasant

Die Labore liefern Sicherheitsprogramme zusammen mit AWS, Cisco, Google, Microsoft, NVIDIA und Palo Alto Networks aus. Unterdessen berichtet die CSA, dass 82 % der Unternehmen unbekannte KI-Agenten haben und 65 % im vergangenen Jahr einen Sicherheitsvorfall im Zusammenhang mit KI-Agenten verzeichneten.

Unsere Ingenieure ergänzen Ihr Sicherheitsteam,

sie ersetzen es jedoch nicht.

Drei Teams um zu
SICHERn, WAS WICHTIG IST.

Stresstests. Live-Verteidigung. Sichere Entwicklung.

Testen Sie bereits laufende Systeme unter Extrembedingungen. Schützen Sie sie im Live-Betrieb. Entwickeln Sie das nächste System von Grund auf sicher. Sie wählen den Einstiegspunkt, wir bringen KI-native Technik und Fachwissen im Bereich KI-Cybersicherheit mit. Stellen Sie lernbegierige Mitarbeiter zur Verfügung. Wir setzen vom ersten Tag an auf gemischte Teams, damit das Know-how im Unternehmen bleibt, wenn wir gehen.

RED TEAM
Stresstests für bereits laufende Systeme. KI-gestützte Penetrationstests in Black-Box-, Grey-Box- und White-Box-Szenarien, mit menschlicher Validierung in jedem Schritt.

Statische Code-Prüfung. Ältere CVEs und Zero-Day-Schwachstellen mithilfe von „Frontier“- oder „Cyber-Specialist“-Modellen.
Dynamische Penetrationstests. Agentenbasierte Pentest-Frameworks, die Angriffsflächen abbilden und Live-Anwendungen untersuchen.
BLUE TEAM
Entdecken und entwickeln Sie hochwertige Anwendungsfälle für KI-gestützte SOCs, integrieren Sie die Tools, die Sie bereits einsetzen, und erhalten Sie ehrliche Beratung zum Thema „Kaufen oder selbst entwickeln“.


Alarm-Triage und Erkennungstechniken: Verringern Sie die Arbeitsbelastung der Analysten und steigern Sie den Durchsatz des SOC.
Bedrohungsinformationen und Anomalieerkennung: Verhaltensüberwachung, Anzeichen für böswillige Zugriffe, Workflows zur Datenanreicherung.
GREEN TEAM
Sicherheit von Anfang an. Passen Sie den SDLC an KI an und verhindern Sie, dass das nächste anfällige System jemals auf den Markt kommt.

Sichere Neugestaltung des SDLC: KI-Codierungsrichtlinien, sichere Boilerplates, agents.md
CI/CD-Sicherheit: Überprüfung vor der Inbetriebnahme, SBOM, Scannen der Lieferkette
Modell- und Agent-Governance: Schutzmaßnahmen, Bewertungen, Tests von Angriffsvektoren

Eile voraus,
während andere experimentieren.

Der Unterschied liegt nicht in einem Tool. Es geht darum, ob KI-basierte Sicherheitsmaßnahmen in Ihrem Unternehmen zum Einsatz kommen, bevor sie gegen Ihr Unternehmen gerichtet werden.

Aspekt

Keine AI native Funktionen

Produkt kaufen

Mit ML6 erstellen

Auswirkungen auf die Sicherheit

Probleme bleiben länger verborgen oder werden länger nicht validiert

Bessere Abdeckung für
unterstützte Anwendungsfälle 

Zuverlässigere Ergebnisse durch anwendungsspezifische Verifizierung

Geschwindigkeit

Periodisch und durch den Menschen begrenzt

Schnelle, KI-gestützte Erkennung und Triage

KI-gestützte Triage und Erkennung in bestehenden Arbeitsabläufen

Patch-Lücke

Erkennung, Behebung und Überprüfung bleiben voneinander getrennt

Probleme werden schneller gefunden, bleiben aber von der Behebung getrennt

Führt KI-basiertes Engineering in Ihrem Unternehmen ein, um die Patch-Lücke zu schließen

Anpassung und Leistungsfähigkeit

Bestehende Teams tragen die Arbeitslast

Das Team muss sich an das Produkt anpassen

An Ihr Unternehmen angepasst, während ML6 die Kompetenzen Ihrer Teams erweitert

Kontrolle

Keine Abhängigkeit von KI, aber auch keine Nutzung von KI

Abhängig von Anbieter, Modell und Roadmap

Modellunabhängig und auf Ihre Daten und Tools zugeschnitten

Agilität

Das Tempo der Verteidigung hinkt hinterher

Sie folgen der Roadmap des Anbieters

Volle Kontrolle über die Funktionen, die Sie benötigen

Fangen Sie hier an.

Sie wissen nicht, wo Sie anfangen sollen? Fangen Sie klein an und legen Sie den Umfang schnell fest. Sie wissen bereits genau, was Sie brauchen? Dann springen Sie direkt zu einem Track.

  • Einführung in die AI-native Cybersicherheit
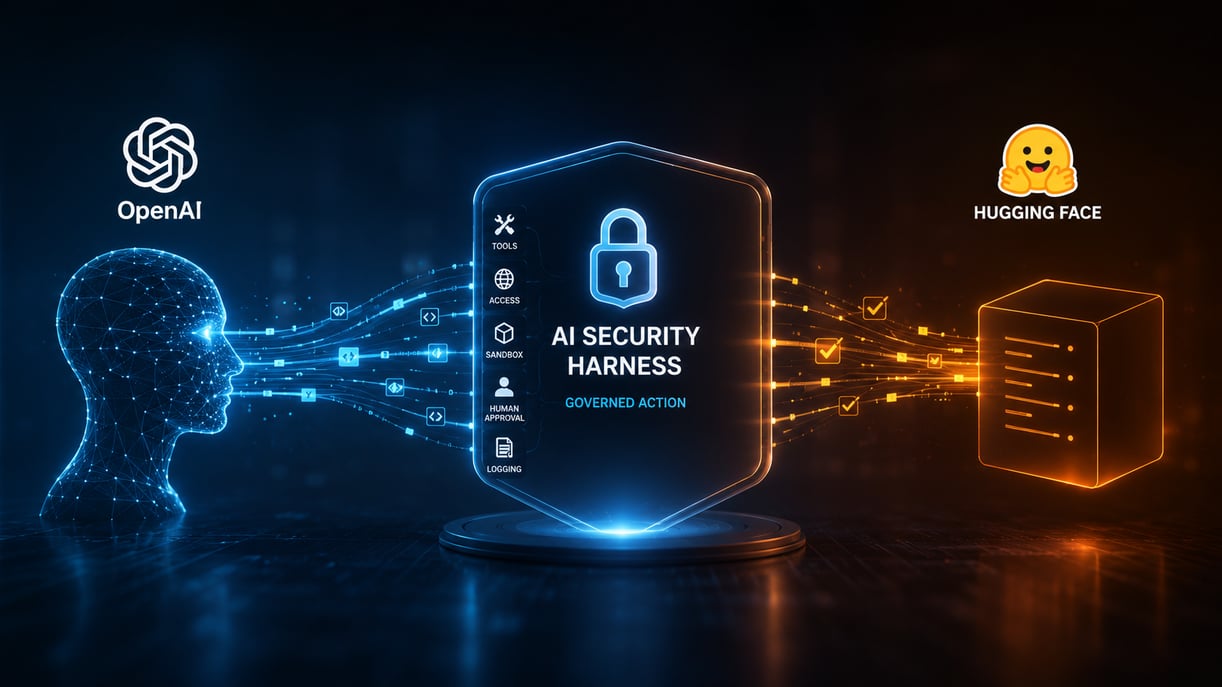
  • Praktische Übung zum Agent-Harness-Engineering
  • Discovery- und Design-Workshop zur Identifikation der richtigen ersten Use Cases
Sebastian Wehkamp 5
Sebastian WehkampPrincipal Engineer Cybersicherheit

SCHÜTZEN SIE DAS, WAS IHNEN WICHTIG IST – MIT SICHERER KI.

Bringen Sie Ihr Cyber-Team und eine Arbeitslast mit. In einem halben Tag zeigen wir Ihnen, wo sich KI-native Sicherheit zuerst auszahlt.
Sebastian Wehkamp 5
Sebastian WehkampPrincipal Engineer Cybersicherheit

Lassen Sie sich inspirieren

Bleiben Sie auf dem Laufenden mit Berichten aus unserem Team, Erfolgsgeschichten unserer Kunden und Neuigkeiten darüber, woran wir hinter den Kulissen arbeiten. Ob detaillierte Einblicke in die neuesten Entwicklungen im Bereich KI, ein Blick hinter die Kulissen einer realen Umsetzung oder Produkt-Updates, auf die wir stolz sind. Hier erfahren Sie, was zuletzt bei uns passiert ist.